
Agir maintenant
Traiter la vulnérabilité lorsqu’une correction est prioritaire.
Predictra confronte chaque jour les versions déjà détectées aux nouvelles vulnérabilités, sans relancer d’analyse ni envoyer de trafic vers vos serveurs.
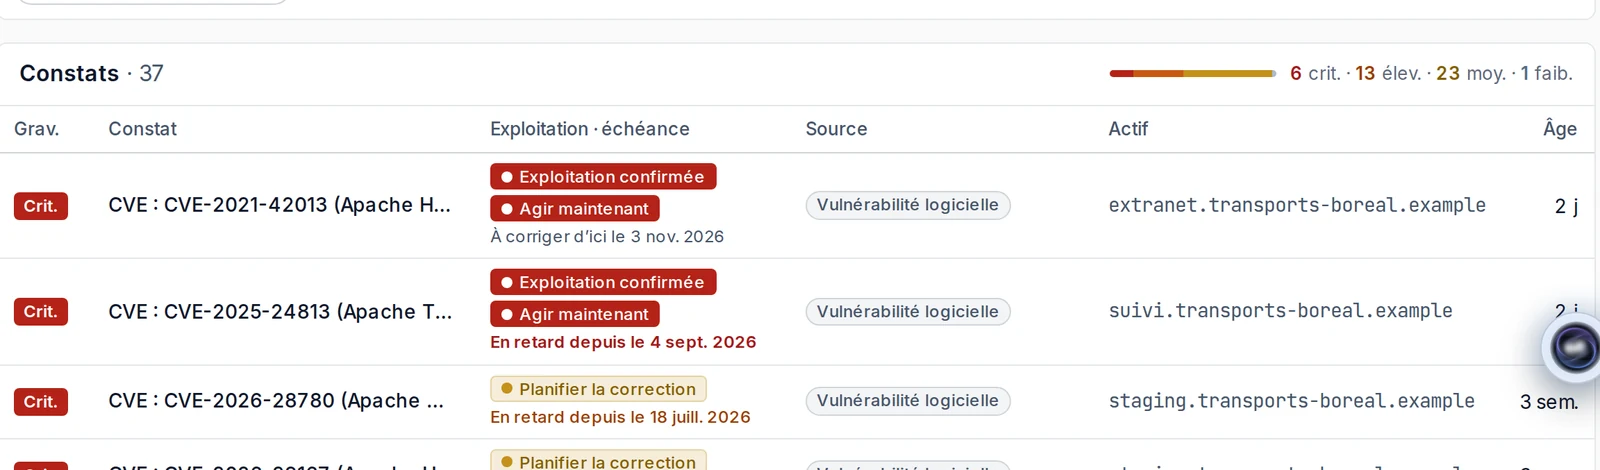
Chaque jour, les versions détectées sont confrontées aux nouvelles vulnérabilités connues (Common Vulnerabilities and Exposures, CVE) de la base publique NVD du NIST. Sans nouvelle analyse ; cette veille ne ferme jamais un constat.
Chaque vulnérabilité est mise en contexte pour aider votre équipe à décider quoi traiter en premier.
Les versions de logiciels détectées sont confrontées à la base NVD du NIST pour signaler les vulnérabilités connues (CVE). Pour chaque vulnérabilité, Predictra rassemble aussi la présence au catalogue CISA KEV, la probabilité d’exploitation (EPSS) et la fin de vie du produit.
Les informations utiles sont réunies dans une fiche de correction, afin de choisir entre agir maintenant et planifier la correction.
Pour chaque vulnérabilité (CVE), la fiche réunit les avis des éditeurs, les versions corrigées, la probabilité d’exploitation (EPSS), la présence au catalogue CISA KEV et la fin de vie du produit.
Traiter la vulnérabilité lorsqu’une correction est prioritaire.
Organiser la correction à partir des informations disponibles.
Une alerte est émise quand la veille quotidienne trouve une nouvelle CVE, ou quand une analyse révèle une vulnérabilité nouvelle, réapparue ou plus grave.
Non. La veille quotidienne ne ferme jamais un constat. Un constat est fermé automatiquement quand une nouvelle analyse vérifie la cible et ne le retrouve plus. Il est rouvert s’il réapparaît, et n’est jamais fermé à la suite d’une analyse incomplète.
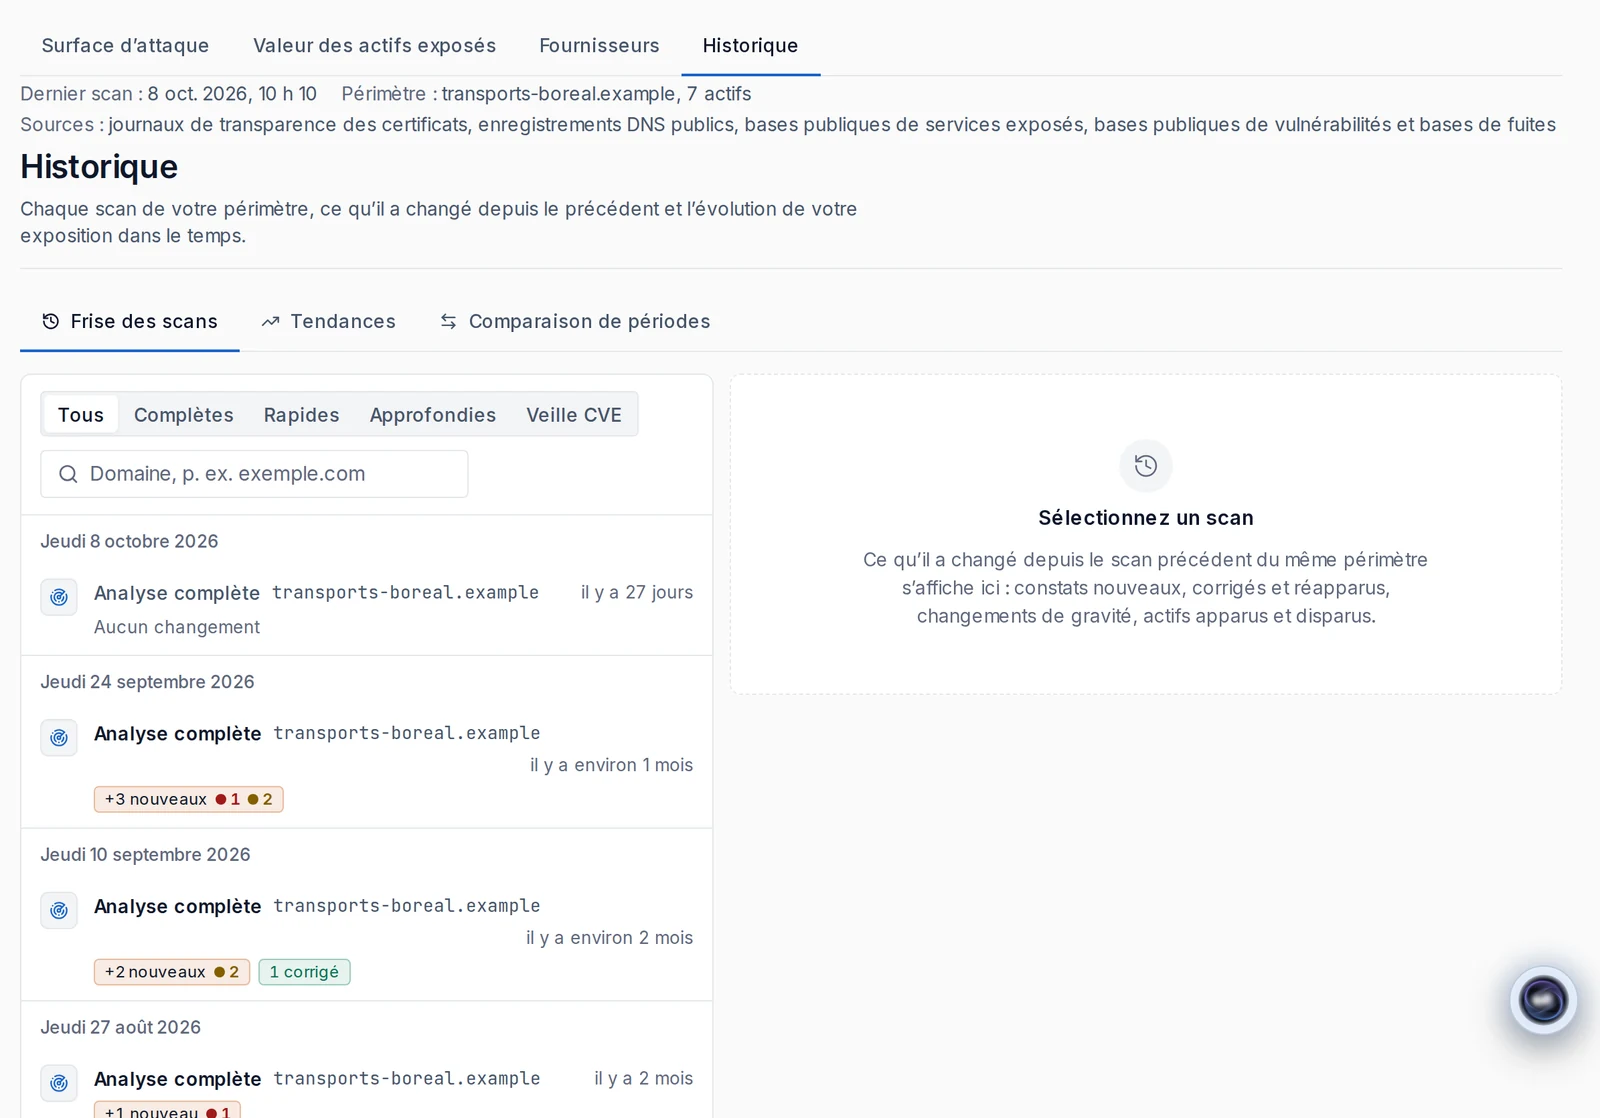
La veille s’appuie sur les versions déjà détectées et les vulnérabilités nouvellement publiées. Elle ne remplace pas une nouvelle analyse.
Lancez un scan gratuit ou demandez une démo de la plateforme.