Fuites d’identifiants

Quand les identifiants de votre organisation circulent ailleurs

Des identifiants liés à votre domaine circulent dans des fuites ou des journaux de logiciels voleurs d’informations. Predictra vous aide à comprendre le risque et quoi faire.

Dans la plateforme
Détail illustré de fuites d’identifiants liées à un domaine
Données fictivesModèle Predictra — sources publiques

De quoi parle-t-on ?

Une fuite peut exposer des comptes, être regroupée avec d’autres fuites ou provenir d’un logiciel voleur d’informations installé sur un appareil.

Que contient un journal de logiciel voleur d’informations ?

Un logiciel voleur d’informations (infostealer) installé sur un appareil capte les identifiants enregistrés dans le navigateur ou saisis sur des sites. Ses journaux associent souvent l’adresse du site, le nom d’utilisateur et le mot de passe.

Dans la plateforme
Illustration des catégories de fuites d’identifiants
Données fictivesModèle Predictra — sources publiques

Fuites de données

Une base de comptes compromise peut publier ou revendre des adresses, noms d’utilisateur et mots de passe.

Lire le détail

Si des membres du personnel utilisaient leur adresse professionnelle dans le service compromis, leurs identifiants peuvent s’y trouver.

Listes combinées

Des identifiants issus de nombreuses fuites sont regroupés en grandes listes.

Lire le détail

Les attaquants peuvent essayer automatiquement les mêmes paires sur d’autres services : c’est le bourrage d’identifiants.

Journaux de logiciels voleurs d’informations

Un infostealer peut capter les identifiants enregistrés ou saisis sur des sites.

Lire le détail

Ses journaux associent souvent l’adresse du site, le nom d’utilisateur et le mot de passe. Ils peuvent concerner votre personnel, mais aussi vos clients qui se connectent à vos services depuis un appareil infecté.

Pourquoi c’est un risque

Un mot de passe réutilisé peut ouvrir un accès important. Un compte compromis peut ensuite servir à la fraude, à l’hameçonnage ou à un premier accès.

Les accès non autorisés sont-ils fréquents ?

La statistique suivante est tirée de la source officielle fournie.

« Les accès non autorisés constituent 78 % des atteintes signalées au Commissariat par des entreprises sous le régime de la LPRPDE en 2025-2026. Plus des deux tiers de ces atteintes (68 %) découlaient d’un incident de cybersécurité. »
Commissariat à la protection de la vie privée du Canada · Rapport annuel au Parlement 2025-2026 · 4 juin 2026

Réutilisation des mots de passe

Un mot de passe divulgué ailleurs peut encore ouvrir la messagerie, l’accès à distance ou un service infonuagique.

Prise de contrôle de comptes

Un compte de messagerie compromis peut servir à la fraude et à l’hameçonnage de vos partenaires.

Lire le détail

Il peut aussi donner accès à d’autres services.

Point d’entrée

Des identifiants valides permettent souvent un premier accès avant une attaque plus grave.

Lire le détail

Un exemple d’attaque plus grave est le rançongiciel.

Obligations légales

Des renseignements personnels touchés peuvent constituer un incident de confidentialité.

Lire le détail

Voir la page Loi 25 et LPRPDE : obligations des entreprises.

L’exposition du personnel à l’hameçonnage ciblé

Des adresses de courriel et des fonctions publiées sur le Web peuvent mesurer l’exposition de votre personnel à l’hameçonnage ciblé, pour un domaine dont vous avez prouvé le contrôle.

  • Repérage des adresses de courriel et des fonctions publiées sur le Web.
  • Domaine concerné : celui dont vous avez prouvé le contrôle.

Que faire si des identifiants ont fuité

Commencez par les comptes les plus sensibles, puis traitez l’appareil compromis et les obligations liées aux renseignements personnels.

Que recommande le Centre canadien pour la cybersécurité ?

Le Centre canadien pour la cybersécurité recommande l’authentification à deux facteurs dans la mesure du possible.

01

Réinitialiser les comptes sensibles

Lire le détail

Réinitialiser les mots de passe des comptes touchés, en commençant par la messagerie, les accès à distance et les comptes d’administration.

02

Activer la double authentification

Lire le détail

Activer l’authentification multifacteur, d’abord sur les comptes importants : administrateurs, dirigeants, services financiers et infonuagiques.

03

Éviter la réutilisation

Lire le détail

Interdire la réutilisation des mots de passe et fournir un gestionnaire de mots de passe.

04

Assainir l’appareil infecté

Lire le détail

Assainir l’appareil infecté quand la fuite vient d’un logiciel voleur d’informations : changer le mot de passe ne suffit pas tant que l’appareil reste compromis.

05

Examiner les connexions

Lire le détail

Examiner les connexions récentes des comptes touchés, à la recherche d’emplacements ou d’appareils inhabituels.

06

Évaluer les obligations

Lire le détail

Évaluer vos obligations si des renseignements personnels de clients ou d’employés sont concernés.

Comment Predictra vous aide

Predictra repère les fuites liées à vos domaines, limite l’affichage des détails et transforme chaque fuite en constat PRIA : Problème, Risque, Impact, Action avec des actions à suivre.

Le scan gratuit montre-t-il les fuites ?

Le scan gratuit donne un premier compte des fuites répertoriées pour votre domaine.

Dans la plateforme
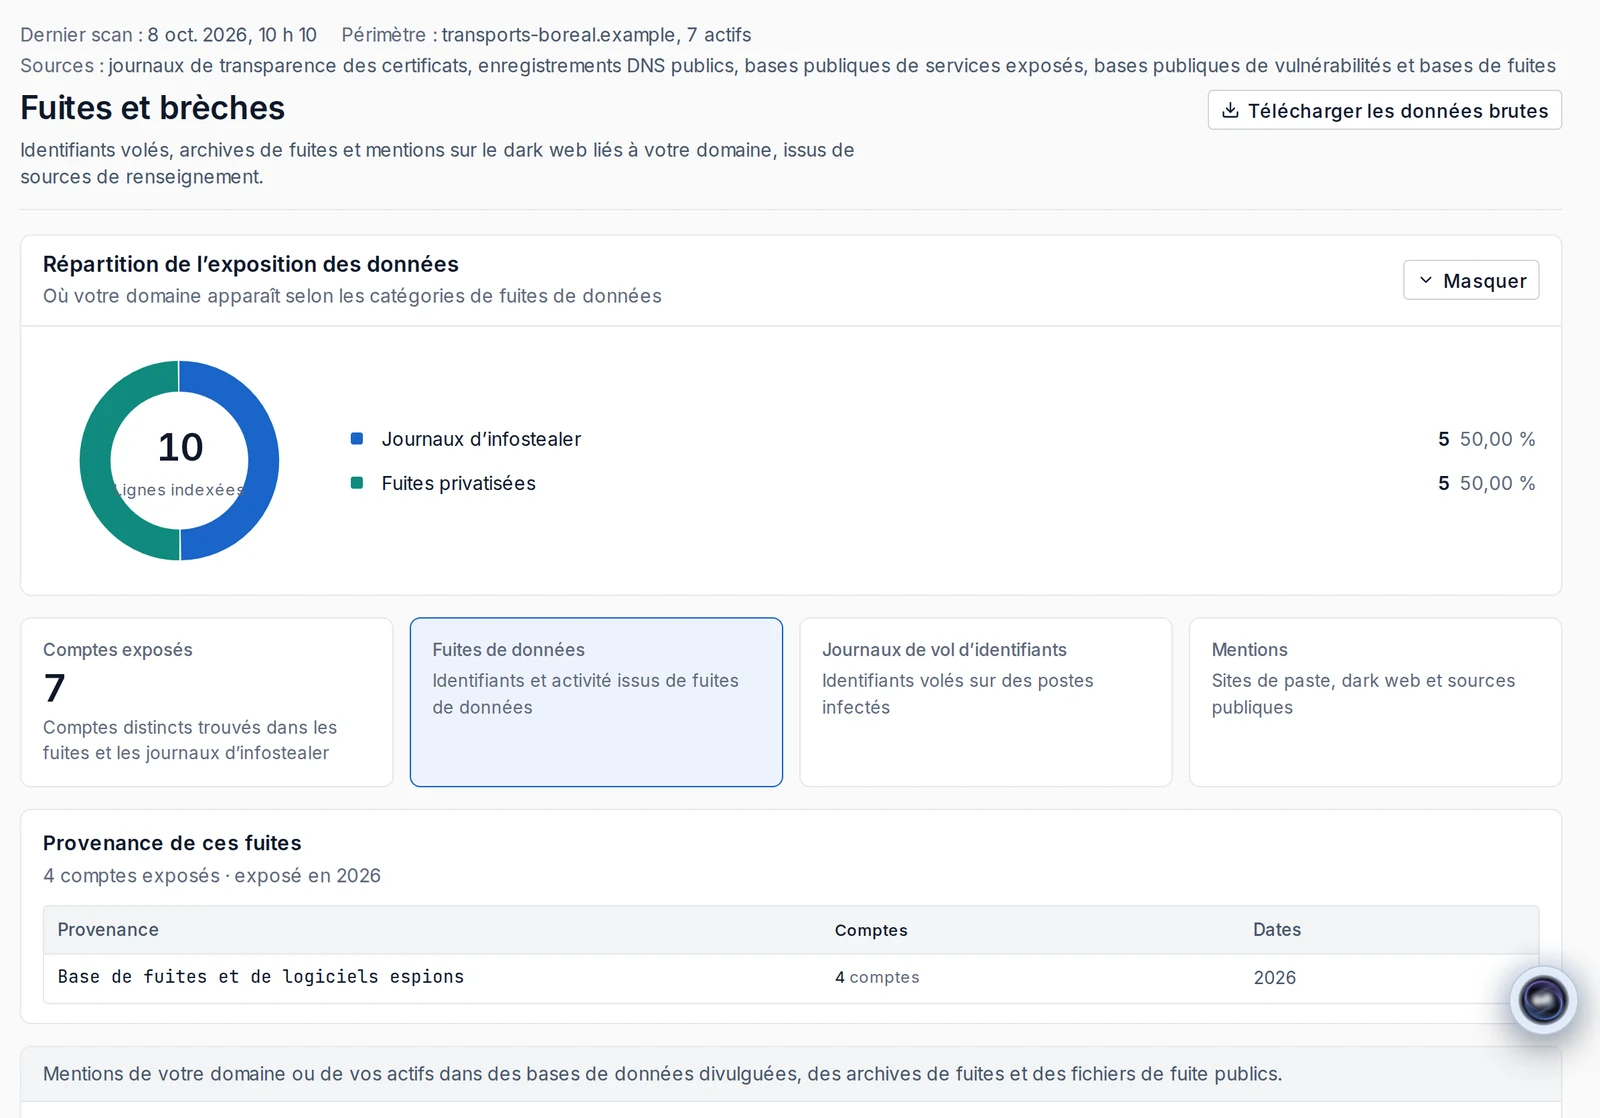
Vue illustrée des fuites d’identifiants dans Predictra
Données fictivesModèle Predictra — sources publiques

Repérer les fuites liées à vos domaines

Recherche d’identifiants divulgués et de journaux répertoriés par une base spécialisée.

Lire le détail

Les résultats ne distinguent pas encore les comptes de votre personnel de ceux de vos clients.

Afficher après preuve de contrôle

Le détail des fuites d’un domaine est affiché après la preuve que vous le contrôlez.

Lire le détail

Les domaines de messagerie publique et d’hébergement mutualisé sont exclus.

Ne jamais conserver les mots de passe

Les mots de passe trouvés sont remplacés dès la collecte par des attributs utiles et une empreinte non réversible.

Lire le détail

Les attributs comprennent la longueur, les types de caractères et la ressemblance à un mot de passe par défaut. L’empreinte est propre à votre organisation.

Tracer chaque consultation

Les consultations des données de fuite sont inscrites au journal d’accès.

Lire le détail

Le journal est consultable par le propriétaire et les administrateurs.

Dire quoi faire

Chaque fuite devient un constat PRIA : problème, risque, impact et actions.

Lire le détail

Les actions peuvent inclure la réinitialisation des mots de passe et l’authentification multifacteur.

Vous avertir

Une notification signale les nouveaux identifiants divulgués liés à vos domaines.

Ne jamais s’en servir

Predictra n’utilise jamais un identifiant divulgué pour se connecter ou vérifier qu’il fonctionne.

Sources publiques

Sources publiques citées

Centre canadien pour la cybersécurité · Contrôles de cybersécurité de base pour les petites et moyennes organisations (BC.5.1, Authentification à deux facteurs) · Consulté le 7 octobre 2026

Centre canadien pour la cybersécurité · Sécurisez vos comptes et vos appareils avec une authentification multifacteur (ITSAP.30.030) · Consulté le 7 octobre 2026

Centre canadien pour la cybersécurité · Conseils de sécurité sur les gestionnaires de mots de passe (ITSAP.30.025) · Consulté le 7 octobre 2026

Commencez par un scan gratuit

Obtenez un premier compte des fuites répertoriées pour votre domaine.