Surface d’attaque externe

Surface d’attaque externe : ce qu’un attaquant voit

Tout ce que votre organisation expose sur Internet forme sa surface d’attaque externe. La connaître, c’est savoir ce qu’il faut corriger en premier.

Dans la plateforme
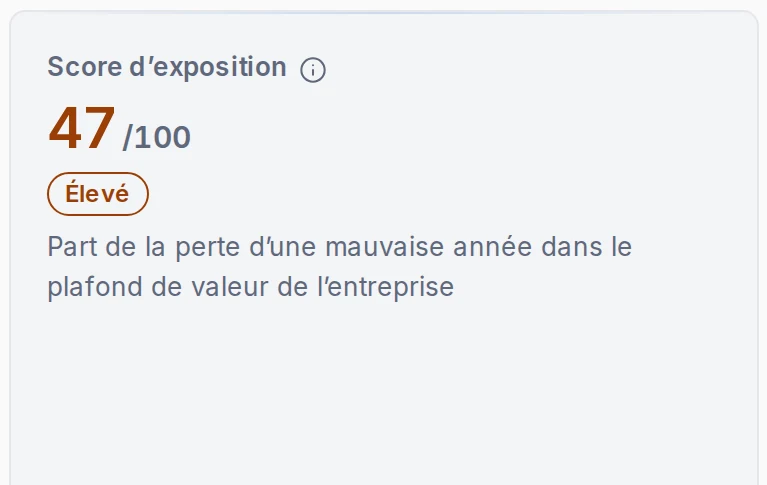
Score d’exposition externe et éléments observés sur une organisation fictive. Données fictives.
Données fictivesModèle Predictra — sources publiques

De quoi est-elle faite ?

La surface d’attaque externe regroupe les éléments que votre organisation expose sur Internet, y compris ceux qui ont été oubliés.

  • Domaines et sous-domaines, y compris un ancien site, un serveur de test ou un outil d’un fournisseur.
  • Sites et applications Web.
  • Services accessibles depuis Internet : messagerie, accès à distance, partages de fichiers et bases de données.
  • Certificats TLS et configuration du chiffrement.
  • Enregistrements DNS, dont ceux qui protègent le courriel.
  • Versions de logiciels que vos serveurs laissent voir.
Qu’est-ce qui peut la rendre vulnérable ?

Un accès à distance exposé peut être une cible fréquente des attaques par force brute et un point d’entrée connu des rançongiciels. Une version touchée par une vulnérabilité connue (Common Vulnerabilities and Exposures, CVE) peut être exploitée avec des outils publics, surtout lorsqu’elle figure au catalogue des vulnérabilités activement exploitées (KEV) de l’agence américaine de cybersécurité et de sécurité des infrastructures (CISA). Des certificats expirés ou mal configurés exposent les visiteurs à des avertissements et facilitent l’interception. Sans SPF, DKIM et DMARC, des attaquants peuvent envoyer des courriels qui semblent venir de votre domaine. Un sous-domaine abandonné peut être repris par un tiers, et un domaine ressemblant peut servir à l’hameçonnage de vos clients ou de votre personnel.

Comment réduire la surface d’attaque ?

Tenir l’inventaire des domaines, sous-domaines et services exposés, et retirer ce qui ne sert plus ; appliquer les correctifs automatiquement ; placer l’administration à distance derrière un réseau privé virtuel (RPV) ou une liste d’adresses autorisées ; protéger le domaine de courriel avec SPF, DKIM et DMARC ; sécuriser les sites Web en tenant compte des principaux risques de sécurité des applications Web ; surveiller régulièrement l’exposition, qui change à chaque mise en service, migration ou changement de fournisseur.

Découvrir ce qui est exposé

Predictra découvre les hôtes actifs, leurs services, leurs technologies, leurs certificats et leurs ports, sans agent à installer.

Que découvre Predictra ?

Les sous-domaines sont trouvés dans des sources publiques, puis, pour chaque hôte actif : services Web, technologies et versions, configuration TLS et certificats, et ports ouverts parmi les 1 000 ports TCP les plus courants. Aucun agent à installer. La découverte commence par des sources publiques, sans connexion à vos serveurs : journaux publics de transparence des certificats, autres sources publiques de sous-domaines et l’annuaire de la base de données de fuites que nous utilisons.

Comment les versions sont-elles reliées aux vulnérabilités ?

Les versions détectées sont confrontées à la base NVD du NIST. Chaque vulnérabilité a sa fiche de correction : avis des éditeurs, versions corrigées, probabilité d’exploitation (EPSS) et présence au catalogue KEV de la CISA.

Comment les faux positifs sont-ils traités ?

Un utilisateur de votre organisation (sauf le rôle Dirigeant) propose de classer un constat comme faux positif ; l’équipe Predictra valide ou rejette la proposition. Un constat validé reste masqué lors des analyses suivantes, et l’historique est conservé.

Dans la plateforme
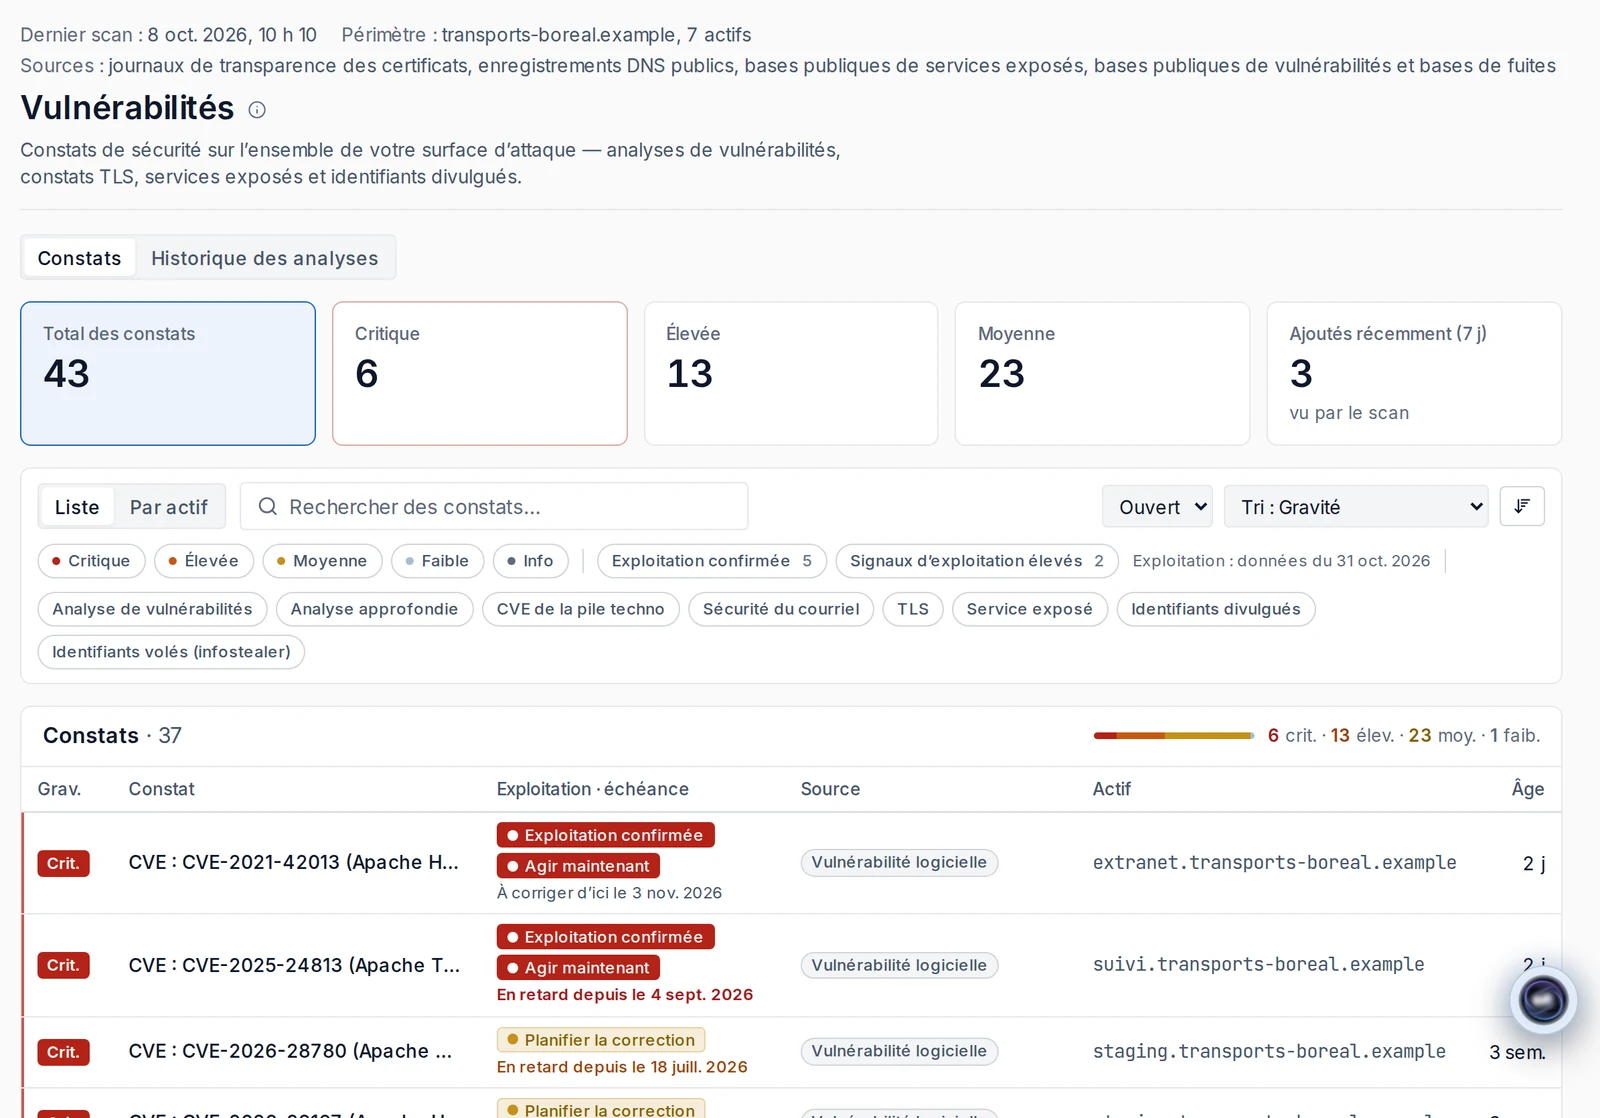
Vue de constats de vulnérabilités et d’éléments exposés sur des domaines fictifs. Données fictives.
Données fictivesModèle Predictra — sources publiques

Sécurité du courriel

Predictra contrôle SPF (Sender Policy Framework) et DMARC (Domain-based Message Authentication, Reporting and Conformance) pour repérer les protections manquantes contre l’usurpation du courriel.

Quels enregistrements sont vérifiés ?

Contrôle des enregistrements SPF et DMARC de vos domaines; variantes de votre domaine enregistrées et actives, signalées pour revue.

Pourquoi ces contrôles comptent-ils ?

Sans SPF, DKIM et DMARC, des attaquants peuvent envoyer des courriels qui semblent venir de votre domaine.

Niveaux d’analyse active

Trois niveaux, du moins au plus intrusif, avec preuve de contrôle du domaine et autorisation adaptée. Les niveaux N2 et N3 sont lancés à votre demande.

Peut-on arrêter une analyse active ?

Le propriétaire ou un administrateur de l’organisation (ou de son MSP) peut arrêter à tout moment une analyse N2 ou N3 en cours.

N1 — Reconnaissance active non intrusive

Services Web, technologies, versions, TLS, certificats et 1 000 ports TCP courants. Preuve de contrôle par DNS.

Lire le détail

Ce que fait Predictra : services Web, technologies et versions ; configuration TLS et certificats ; balayage des 1 000 ports TCP les plus courants. Les hôtes derrière un réseau de diffusion de contenu (CDN) sont exclus du balayage de ports. Ce qui arrive sur vos serveurs : connexions TCP, requêtes HTTP de lecture, poignées de main TLS. Conditions : preuve de contrôle du domaine par DNS.
N2 — Détection de vulnérabilités connues

Gabarits lancés à votre demande, sous-domaine par sous-domaine, avec lettre d’autorisation signée.

Lire le détail

Ce que fait Predictra : gabarits de détection de vulnérabilités connues, de gravité moyenne, élevée et critique, lancés à votre demande, sous-domaine par sous-domaine. Ce qui arrive sur vos serveurs : requêtes conçues pour révéler une vulnérabilité connue ; selon les gabarits, essais d’identifiants par défaut de produits connus. Conditions : lettre d’autorisation signée couvrant le niveau N2 et l’hôte ; preuve de contrôle par DNS, fichier ou courriel ; hôte ni mutualisé ni fourni par un logiciel-service (SaaS).

N3 — Test applicatif actif (intrusif)

Exploration puis analyse d’un hôte précis, dans une fenêtre convenue, avec lettre signée et contact d’urgence.

Lire le détail

Ce que fait Predictra : outil de test applicatif actif : exploration, puis analyse active d’un hôte précis, dans une fenêtre horaire convenue. Durée plafonnée par défaut à 1 heure par hôte. Ce qui arrive sur vos serveurs : requêtes qui modifient des paramètres et soumettent des formulaires ; données parasites, erreurs ou ralentissements possibles. Conditions : option N3 de la lettre signée, preuve de contrôle par DNS, fenêtre horaire, contact d’urgence, rôle administrateur.

Mesurer avec un score expliqué

Le score d’exposition externe mesure la part des chemins d’accès initial observés ouverts sur votre surface, avec un volet qui explique le calcul.

Que mesure le score ?

Le score d’exposition externe mesure la part des chemins d’accès initial (exploitation de vulnérabilités, identifiants, hameçonnage) observés ouverts sur votre surface, pondérés par leur fréquence publiée dans une source publique citée dans le calcul. Il est expliqué dans un volet « Pourquoi ce score ».

Comment les vulnérabilités connues sont-elles priorisées ?

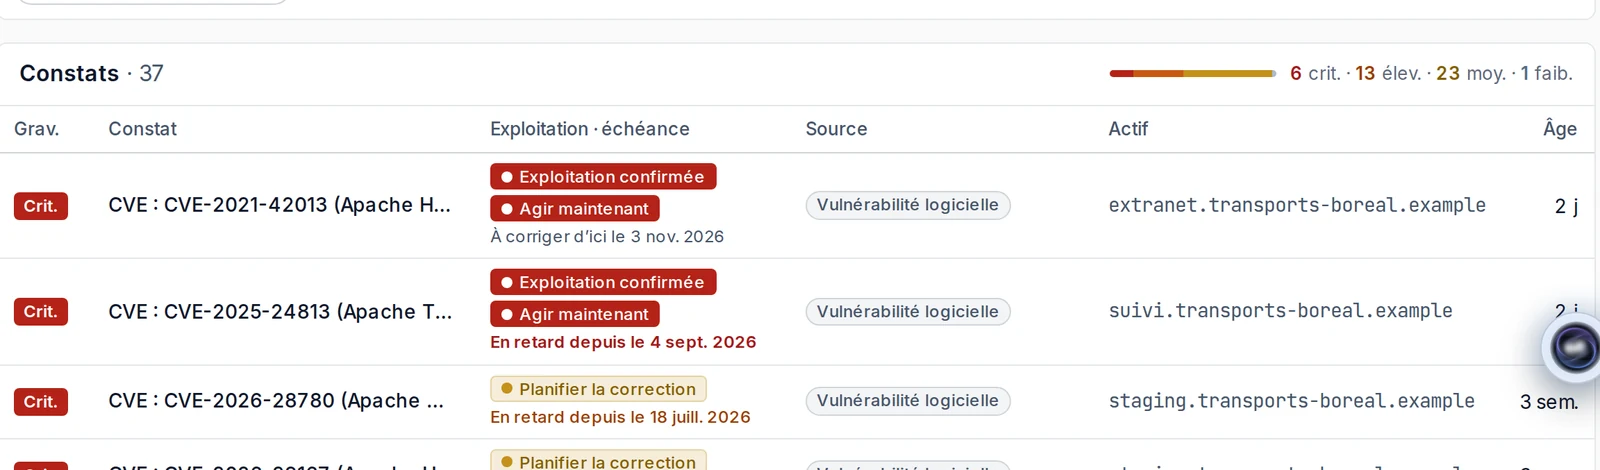
Les versions détectées sont confrontées à la base NVD du NIST. Les vulnérabilités inscrites au catalogue KEV de la CISA signalent une exploitation active constatée ; les fiches indiquent aussi la probabilité d’exploitation (EPSS) et la fin de vie du produit.

Dans la plateforme
Constats de vulnérabilités connues et exploitées sur une organisation fictive. Données fictives.
Données fictivesModèle Predictra — sources publiques

Suivre ce qui change

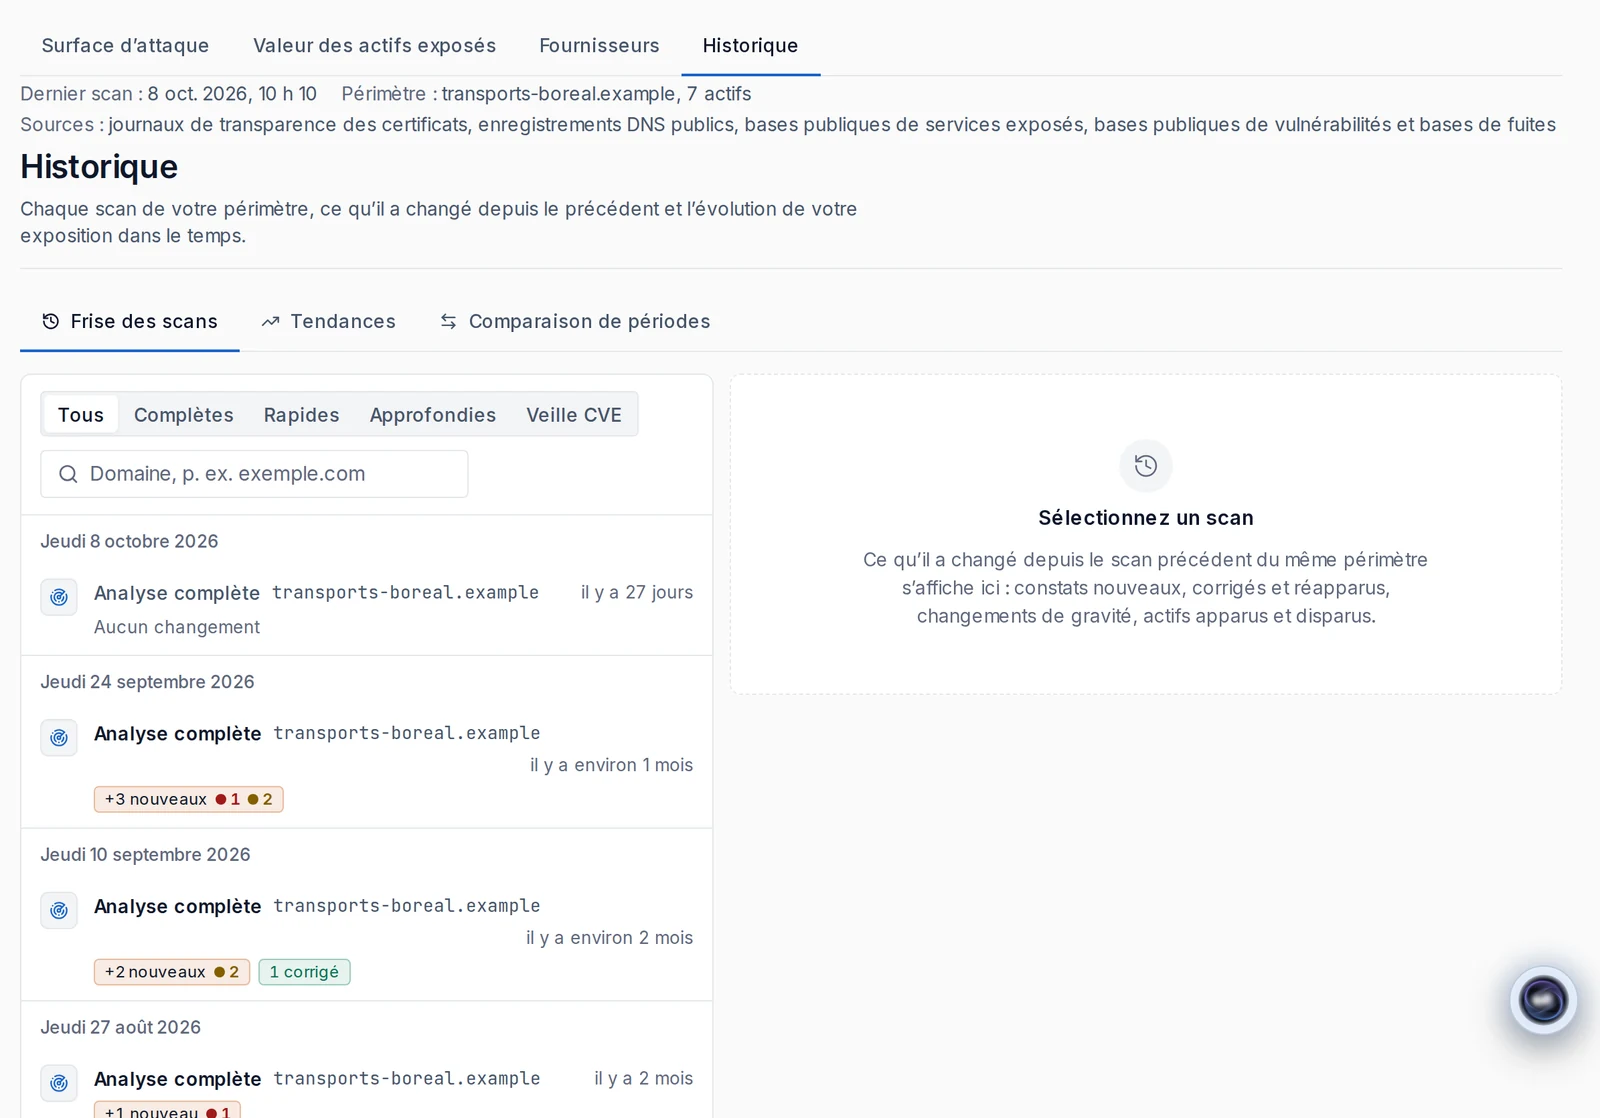
Chaque analyse conserve son historique et ses écarts ; une veille quotidienne examine les nouvelles vulnérabilités des versions déjà détectées, sans nouvelle analyse.

Que montre le suivi ?

Historique de chaque analyse, écarts depuis la précédente, veille quotidienne des nouvelles vulnérabilités sur les versions déjà détectées, et fermeture automatique des constats corrigés.

Que fait la veille quotidienne ?

Chaque jour, sans relancer d’analyse ni envoyer de trafic vers vos serveurs, Predictra confronte les versions de logiciels déjà détectées aux vulnérabilités nouvellement publiées dans la base NVD. Cette veille ne ferme jamais un constat.

Que donne le scan gratuit ?

Le scan gratuit donne un premier portrait en nombres de votre surface d’attaque externe, sans balayer vos serveurs : la seule connexion à votre site sert à lire son certificat TLS, comme une visite.

Dans la plateforme
Historique fictif des analyses et écarts depuis l’analyse précédente. Données fictives.
Données fictivesModèle Predictra — sources publiques

Sources publiques

Sources publiques citées

Centre canadien pour la cybersécurité, *Contrôles de cybersécurité de base pour les petites et moyennes organisations* (BC.2.1, Application automatique des correctifs; BC.11.1, Sécurité des sites Web). Consulté le 7 octobre 2026. cyber.gc.ca

Centre canadien pour la cybersécurité, *Directives de mise en œuvre : protection du domaine de courrier* (ITSP.40.065). Consulté le 7 octobre 2026. cyber.gc.ca

Voyez ce qu’il faut corriger en premier

Commencez par un scan gratuit passif de votre domaine ou demandez une démo de la plateforme.