
Renseignement sur les menaces
Les menaces qui concernent votre organisation, expliquées clairement
Predictra suit les menaces qui concernent votre organisation, à partir de sources publiques et de sources de renseignement spécialisées.
Profil d’acteur de menace
IllustrationSecteurVotre secteur
PaysVotre pays
Techniques génériques · MITRE ATT&CK
- Hameçonnage
- Exploitation de services exposés
Relier les menaces aux décisions
Predictra rassemble les signaux pertinents pour votre organisation et les relie aux vulnérabilités et aux actions de correction.
- Sources publiques et sources de renseignement spécialisées
Hausse annuelle moyenne des incidents de rançongiciels
« D’après nos données, les incidents liés à des rançongiciels ont augmenté, en moyenne, de 26 % d’année en année depuis 2021. » Il s’agit des incidents connus du Centre canadien pour la cybersécurité.
« D’après nos données, les incidents liés à des rançongiciels ont augmenté, en moyenne, de 26 % d’année en année depuis 2021. »
Web caché : surveiller vos mots-clés
Predictra recherche vos noms, marques et domaines dans des pages du Web caché collectées par son robot d’exploration.
- Noms, marques et domaines
- Pages .onion collectées
Que consulte Predictra ?
Surveillance de vos mots-clés (noms, marques, domaines) dans des pages du Web caché (sites .onion) que notre robot d’exploration collecte.
Revendications de rançongiciels
Predictra suit les revendications publiées par les groupes de rançongiciels et vous alerte si votre domaine correspond à une victime revendiquée.
- Alerte critique en cas de correspondance
Comment fonctionne l'alerte ?
Suivi des revendications publiées par les groupes de rançongiciels sur leurs sites de fuite, à partir de sources de renseignement sur les rançongiciels. Si un groupe de rançongiciels revendique une victime dont le domaine correspond à l’un des vôtres, vous recevez une alerte critique.
Quelles sont les limites ?
Aucun téléchargement de données volées : pour une revendication de rançongiciel, seules les métadonnées sont conservées. Une revendication n’est pas une preuve d’intrusion : un administrateur la confirme ou l’écarte. Une correspondance par le seul nom est présentée comme un cas à vérifier.
Profils des acteurs de menace
Consultez des profils d'acteurs actifs dans votre secteur et votre pays, avec des sources publiques et des techniques génériques MITRE ATT&CK.
- Secteur et pays
- Techniques MITRE ATT&CK génériques
Sur quelles sources reposent les profils ?
Profils des acteurs de menace actifs dans votre secteur et votre pays, à partir de sources publiques : MITRE ATT&CK, catalogue CISA KEV, EPSS, un référentiel communautaire des acteurs de menace, des sources de renseignement sur les rançongiciels et sur les infrastructures malveillantes, et des flux d’actualité.
Profil d’acteur de menace
IllustrationSecteurVotre secteur
PaysVotre pays
Techniques génériques · MITRE ATT&CK
- Hameçonnage
- Exploitation de services exposés
Des menaces aux corrections
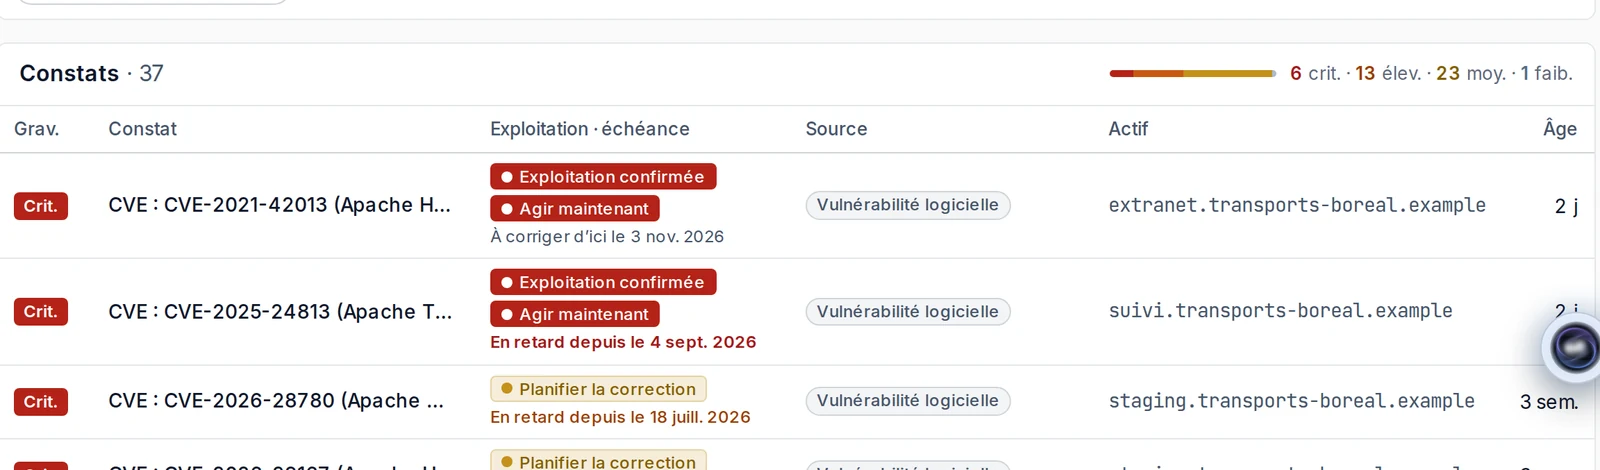
Les fiches de correction réunissent les éléments utiles pour comprendre une vulnérabilité et planifier l'action appropriée.
- Avis des éditeurs
- Versions corrigées
- Probabilité d’exploitation (Exploit Prediction Scoring System, EPSS).
- Catalogue des vulnérabilités exploitées connues (KEV) de l’agence américaine de cybersécurité et de sécurité des infrastructures (CISA).
- Fin de vie du produit
Que contient une fiche de correction ?
Pour chaque vulnérabilité (CVE) : avis des éditeurs, versions corrigées, probabilité d’exploitation (EPSS), présence au catalogue CISA KEV et fin de vie du produit.
Comment les actions sont-elles présentées ?
Les vulnérabilités et les actions sont présentées avec la porte d’entrée habituelle des groupes de rançongiciel sur les actions.
Des signaux à vérifier
Les résultats aident à décider, mais une revendication doit être confirmée ou écartée par un administrateur.
- Les sites du Web caché explorés sont choisis par Predictra
- Une revendication n’est pas une preuve d’intrusion
- Les réponses de l’assistant peuvent contenir des erreurs
Ce que Predictra ne fait pas
Seuls des sites du Web caché choisis par Predictra sont explorés. Aucun téléchargement de données volées n’est effectué : pour une revendication de rançongiciel, seules les métadonnées sont conservées. Une revendication n’est pas une preuve d’intrusion : un administrateur la confirme ou l’écarte.
Commencez par un scan gratuit
Voyez ce que votre organisation expose sur Internet.