
Le montant
Ce que votre exposition peut coûter en un an, toujours en fourchette : année typique et mauvaise année.
Predictra analyse ce que votre organisation expose sur Internet, sans agent à installer. Vous obtenez un score d’exposition externe et un plan de correction chiffré, en fourchette de dollars.
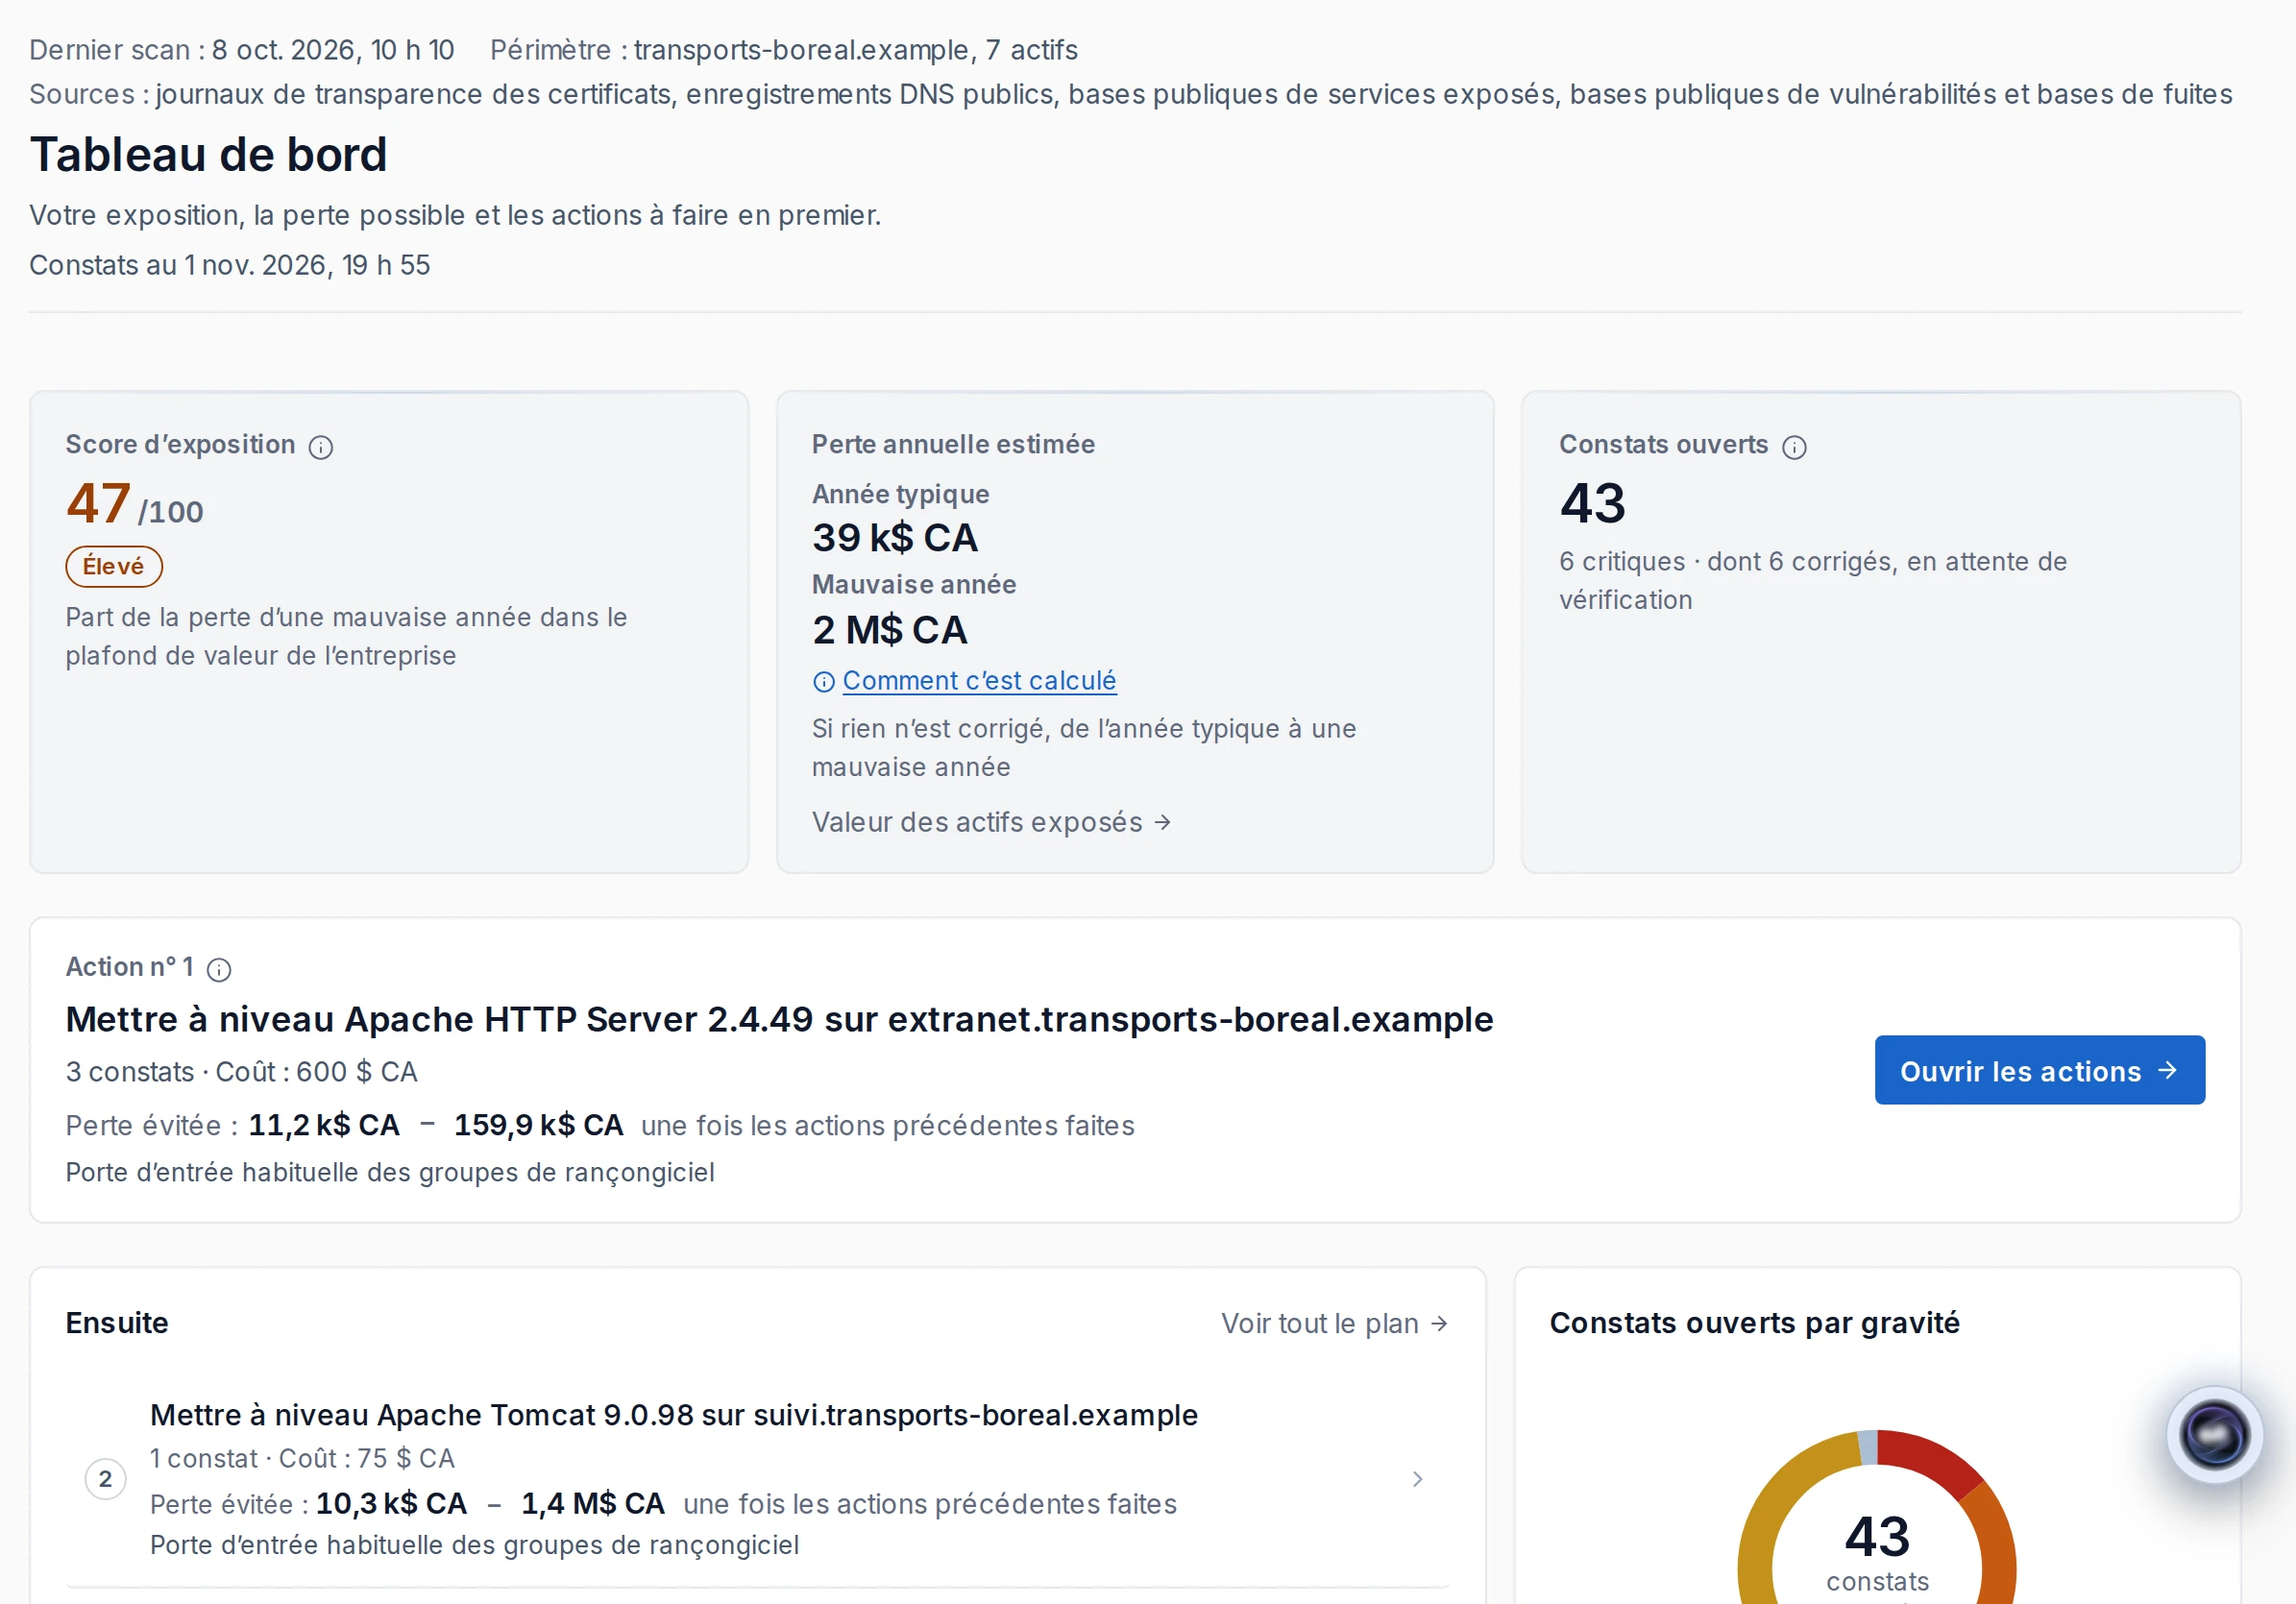
Un score sur 100 pour situer votre exposition ; un plan pour décider quoi corriger en premier, selon la perte annuelle possible que chaque action retire.
C’est la part de la perte d’une mauvaise année dans le plafond de valeur de l’entreprise, ramenée sur 100. Il s’affiche toujours avec son échelle, sur 100. La mauvaise année est un incident grave sur l’actif le plus exposé, les autres actifs restant à leur niveau typique. Le plafond de valeur de l’entreprise est établi d’après le chiffre d’affaires et le secteur que vous déclarez. Le volet « Comment c’est calculé » montre d’où vient chaque nombre.
Le scan gratuit est un bilan passif et ponctuel du domaine. À l’écran : les constats principaux et un aperçu de la fourchette de perte annuelle possible ; un rapport en nombres est aussi envoyé par courriel. Le détail par actif et le plan de correction viennent avec la plateforme. Le scan gratuit ne balaie pas vos serveurs : la seule connexion au site sert à lire son certificat TLS (Transport Layer Security), comme une visite, sur le port 443 pour le domaine et pour www.
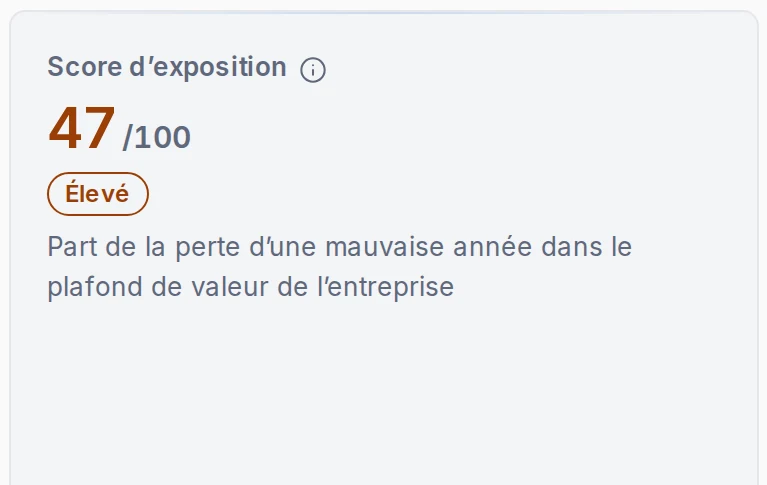
L’action qui retire le plus de perte passe d’abord. À effet égal, la moins coûteuse passe avant.
Pour chaque action proposée, la perte évitée est calculée en relançant le même moteur sans les constats que l’action corrige. Le plan place d’abord l’action qui retire le plus de perte ; à effet égal, la moins coûteuse passe avant. Les coûts suivent les tarifs de votre fournisseur de services gérés (MSP) ou un taux par défaut déclaré.
Illustration — organisation fictive
Exemple inc. · example.com · services professionnels · 50 employés · Canada. Montants en dollars canadiens, arrondis. Modèle Predictra — sources publiques.
Fourchette de l’organisation : de 20 000 $ (année typique) à 300 000 $ (mauvaise année).
1. Corriger et restreindre la passerelle d’accès à distance. Temps : 2 à 4 h. Baisse : 7 000 $ (année typique) · 200 000 $ (mauvaise année). Fourchette après : 13 000 $ (année typique) – 100 000 $ (mauvaise année).
2. Réinitialiser les 12 comptes trouvés dans des journaux de logiciels voleurs d’informations et activer la double authentification de la messagerie. Temps : 1 à 2 jours. Baisse : 5 000 $ (année typique) · 35 000 $ (mauvaise année). Fourchette après : 8 000 $ (année typique) – 65 000 $ (mauvaise année).
3. Mettre à jour le gestionnaire de contenu du site (2 vulnérabilités de gravité élevée). Temps : 2 à 3 h. Baisse : 3 000 $ (année typique) · 30 000 $ (mauvaise année). Fourchette après : 5 000 $ (année typique) – 35 000 $ (mauvaise année).
Après les trois actions : de 5 000 $ (année typique) à 35 000 $ (mauvaise année) par année, contre 20 000 $ (année typique) à 300 000 $ (mauvaise année) aujourd’hui.
L’impact est chiffré pour l’actif touché. Plusieurs constats sur le même actif partagent sa fourchette.
Le constat indique l’actif touché : service, adresse, nombre de comptes, date de détection, et la perte annuelle possible pour cet actif, en fourchette « année typique – mauvaise année ». Plusieurs constats sur le même actif partagent sa fourchette. Chaque nombre se retrace à une observation de l’analyse, à une source publique citée ou à un paramètre déclaré, affiché avec le calcul.
Illustration — organisation fictive. Modèle Predictra — sources publiques. Montants en dollars canadiens, arrondis.
vpn.example.com · Accès à distance
Passerelle d’accès à distance touchée par une vulnérabilité activement exploitée
Gravité critique · Ouvert · N1
P — Problème : la passerelle utilise une version touchée par une vulnérabilité connue, inscrite au catalogue des vulnérabilités exploitées connues (KEV, Known Exploited Vulnerabilities) de la CISA (Cybersecurity and Infrastructure Security Agency) : exploitation active constatée.
R — Risque : un attaquant peut entrer dans le réseau, puis y déployer un rançongiciel ou y prendre des données.
I — Impact : perte annuelle possible pour cet actif : de 8 000 $ (année typique) à 290 000 $ (mauvaise année).
A — Action : installer la version corrigée ; restreindre l’accès (double authentification, adresses autorisées) ; vérifier les connexions depuis la publication de la vulnérabilité. 2 à 4 h · difficulté moyenne.
La perte annuelle possible, les corrections classées et la source de chaque nombre.
Ce que votre exposition peut coûter en un an, toujours en fourchette : année typique et mauvaise année.
Les corrections classées selon la perte qu’elles retirent ; à effet égal, la moins coûteuse d’abord.
Chaque nombre se retrace à une observation, à une source publique citée ou à un paramètre déclaré.
Chaque nombre se retrace à une observation de l’analyse, à une source publique citée ou à un paramètre déclaré, affiché avec le calcul. Le volet « Comment c’est calculé » montre d’où vient chaque nombre.
De l’accès approuvé à la vue dirigeant : neuf étapes encadrées.
Notre équipe examine et approuve chaque organisation avant toute analyse.
L’accès se fait sur demande. Notre équipe examine et approuve chaque organisation avant toute analyse. L’accès est ouvert après vérification de votre organisation.
Identité légale, pouvoir du signataire et contrôle des sanctions. Les pièces fournies sont chiffrées.
Nous vérifions l’identité légale de l’organisation et le pouvoir du signataire, et nous effectuons un contrôle des sanctions. Les pièces fournies sont chiffrées.
Aucune analyse active ne part sans preuve de contrôle du domaine.
Vous prouvez que vous contrôlez chaque domaine : enregistrement texte DNS TXT (Domain Name System), qui couvre les sous-domaines, fichier publié sur votre site ou courriel à une adresse d’administration du domaine. La preuve DNS est revérifiée chaque jour et dans l’heure qui précède une analyse. Pour les organisations déjà inscrites, ces règles s’appliquent après une période de transition. Aucune analyse active ne part sans cette preuve.
Trois niveaux d’analyse active, du moins au plus intrusif, chacun avec ses conditions.
Trois niveaux d’analyse active, du moins au plus intrusif, chacun avec ses conditions : reconnaissance active N1, détection de vulnérabilités connues N2 et test applicatif actif N3. Les conditions et le trafic envoyé sont détaillés dans la section « Niveaux d’analyse active » (#niveaux).
Problème, Risque, Impact, Action : des constats en langage d’affaires.
PRIA : Problème, Risque, Impact, Action. Chaque constat est présenté en langage d’affaires, avec les étapes, le temps requis et la difficulté.
P — Problème : ce que nous avons observé, dit simplement : quel actif, quelle faiblesse.
R — Risque : ce qu’un attaquant peut en faire.
I — Impact : l’actif touché (service, adresse, nombre de comptes, date de détection) et la perte annuelle possible pour cet actif, en fourchette « année typique – mauvaise année ». Plusieurs constats sur le même actif partagent sa fourchette.
A — Action : les étapes de correction, avec le temps requis, la difficulté et la perte que la correction retire.
La perte annuelle possible en fourchette, puis les corrections classées selon la perte qu’elles retirent.
Predictra estime la perte annuelle possible, en fourchette, puis classe les corrections selon la perte qu’elles retirent.
Les analyses se répètent selon votre offre. L’historique montre ce qui a changé.
Les analyses se répètent selon votre offre. Predictra conserve l’historique et montre ce qui a changé depuis l’analyse précédente.
Une alerte quand une vulnérabilité apparaît, réapparaît ou s’aggrave. Les constats deviennent des billets Jira ou GLPI.
Une alerte quand une vulnérabilité apparaît, réapparaît ou s’aggrave. Les constats deviennent des billets dans Jira ou GLPI.
Une synthèse générée à partir des faits de vos analyses, qui hiérarchise les constats et énonce ses limites.
Une synthèse générée à partir des faits de vos analyses : elle hiérarchise les constats, propose des décisions et énonce ses limites.
La découverte commence par des sources publiques. Au-delà, trois niveaux d’analyse active, du moins au plus intrusif, chacun avec ses conditions.
La découverte commence par des sources publiques, sans connexion à vos serveurs : journaux publics de transparence des certificats, autres sources publiques de sous-domaines et l’annuaire de la base de données de fuites que nous utilisons. Cette découverte se distingue des analyses actives décrites ci-dessous.
Un utilisateur de votre organisation (sauf le rôle Dirigeant) propose de classer un constat comme faux positif ; l’équipe Predictra valide ou rejette la proposition. Un constat validé reste masqué lors des analyses suivantes, et l’historique est conservé.
Pour chaque hôte actif : services Web, technologies et versions, configuration TLS et certificats, ports courants.
Pour chaque hôte actif : services Web, technologies et versions, configuration TLS et certificats, et balayage des 1 000 ports TCP (Transmission Control Protocol) les plus courants. Les hôtes derrière un réseau de diffusion de contenu (CDN, Content Delivery Network) sont exclus du balayage de ports. Les connexions TCP, requêtes HTTP (Hypertext Transfer Protocol) de lecture et poignées de main TLS font partie de l’analyse active N1.
Vérification de SPF (Sender Policy Framework) et DMARC (Domain-based Message Authentication, Reporting and Conformance) pour vos domaines.
Vérification des enregistrements SPF et DMARC de vos domaines, pour la sécurité du courriel et l’usurpation du courriel.
Les trois niveaux envoient du trafic vers vos serveurs. Les tests N2 et N3 restent à votre demande.
Services, technologies, certificats et ports courants. Preuve de contrôle du domaine par DNS.
Ce que fait Predictra : Services Web, technologies et versions; configuration TLS et certificats; balayage des 1 000 ports TCP les plus courants. Les hôtes derrière un réseau de diffusion de contenu (CDN) sont exclus du balayage de ports.
Ce qui arrive sur vos serveurs : Connexions TCP, requêtes HTTP de lecture, poignées de main TLS
Conditions : Preuve de contrôle du domaine par DNS
À votre demande, sous-domaine par sous-domaine. Lettre d’autorisation signée couvrant N2 et l’hôte.
Ce que fait Predictra : Gabarits de détection de vulnérabilités connues, de gravité moyenne, élevée et critique, lancés à votre demande, sous-domaine par sous-domaine
Ce qui arrive sur vos serveurs : Requêtes conçues pour révéler une vulnérabilité connue; selon les gabarits, essais d’identifiants par défaut de produits connus
Conditions : Lettre d’autorisation signée couvrant le niveau N2 et l’hôte; preuve de contrôle par DNS, fichier ou courriel; hôte ni mutualisé ni fourni par un logiciel-service (SaaS)
SaaS : logiciel-service (Software as a Service).
Un hôte précis, une fenêtre convenue, une lettre signée et un contact d’urgence. Des perturbations sont possibles.
Ce que fait Predictra : Outil de test applicatif actif : exploration, puis analyse active d’un hôte précis, dans une fenêtre horaire convenue. Durée plafonnée par défaut à 1 heure par hôte.
Ce qui arrive sur vos serveurs : Requêtes qui modifient des paramètres et soumettent des formulaires; données parasites, erreurs ou ralentissements possibles
Conditions : Option N3 de la lettre signée, preuve de contrôle par DNS, fenêtre horaire, contact d’urgence, rôle administrateur
Le propriétaire ou un administrateur de l’organisation (ou de son MSP) peut arrêter à tout moment une analyse N2 ou N3 en cours.
Les versions détectées sont confrontées aux vulnérabilités connues (CVE, Common Vulnerabilities and Exposures). La veille quotidienne repère les nouvelles vulnérabilités sans relancer d’analyse.
Les versions de logiciels détectées sont confrontées à la base NVD (National Vulnerability Database) du NIST (National Institute of Standards and Technology) pour signaler les vulnérabilités connues (CVE). Le résultat dépend de la détection de la version : des faux positifs sont possibles.
Chaque jour, sans relancer d’analyse ni envoyer de trafic vers vos serveurs, Predictra confronte les versions de logiciels déjà détectées aux vulnérabilités nouvellement publiées dans la base NVD. Cette veille ne ferme jamais un constat. Une alerte est émise quand elle trouve une nouvelle CVE.
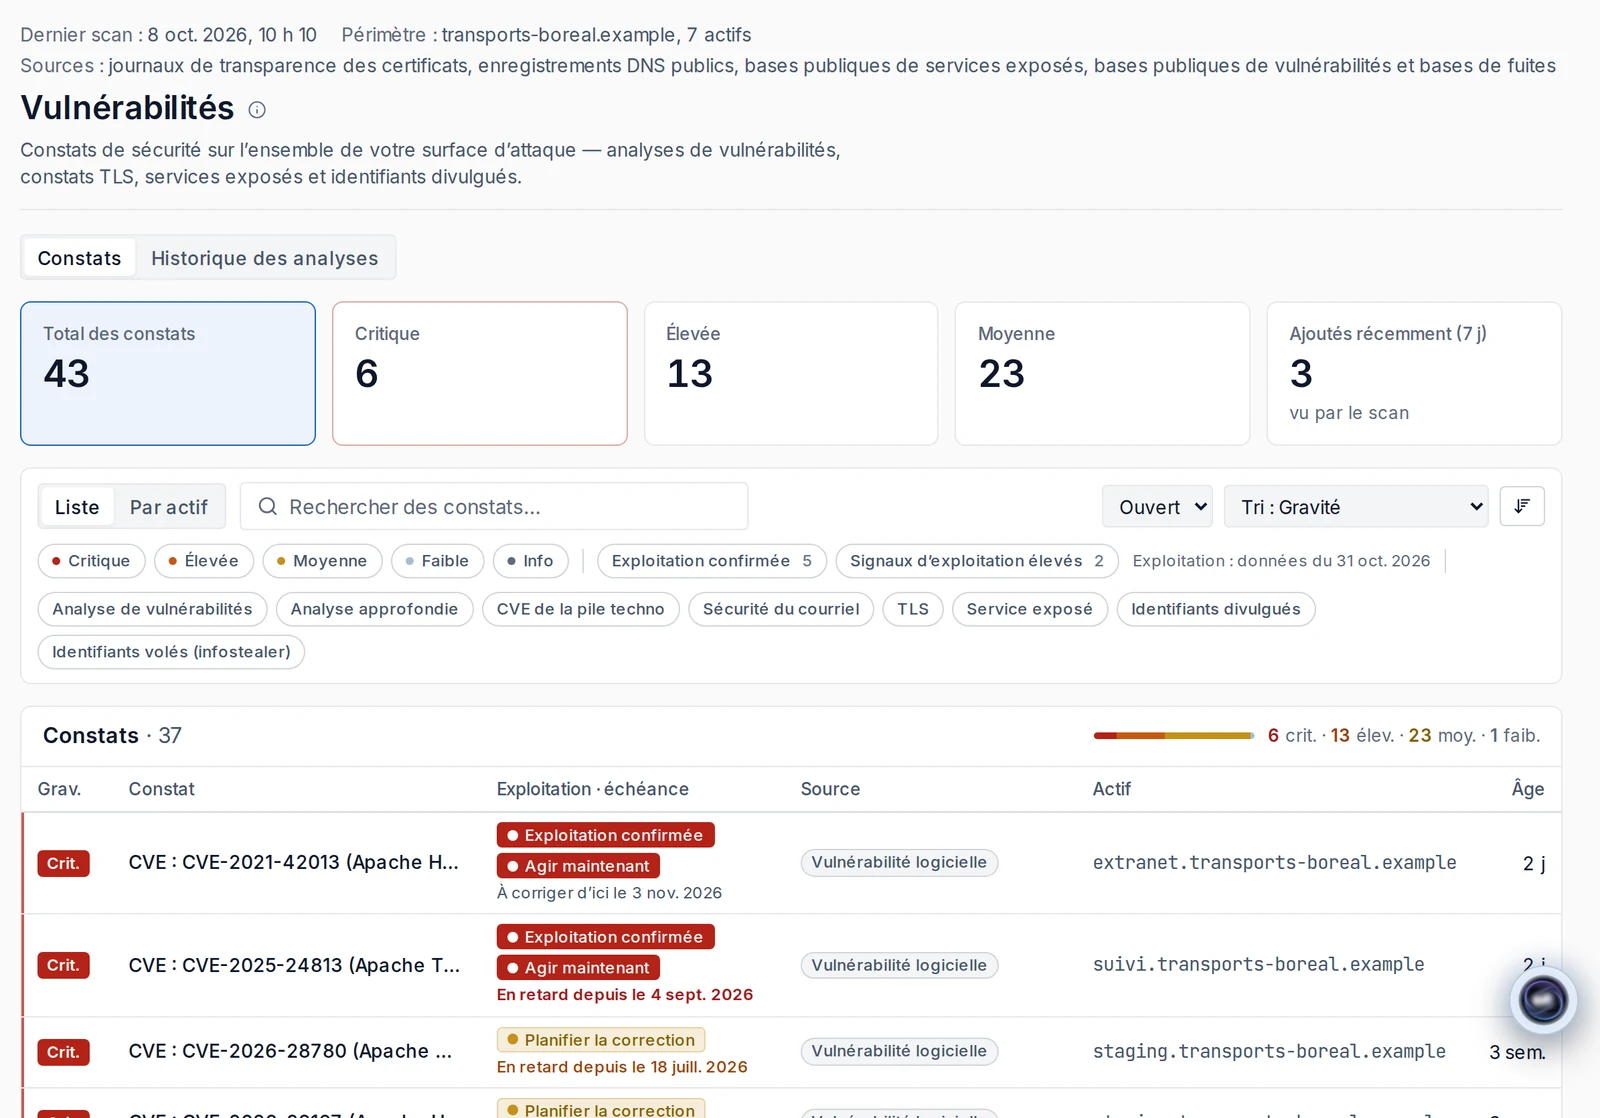
Exploitation active constatée au catalogue KEV de la CISA, probabilité d’exploitation (EPSS, Exploit Prediction Scoring System) et fin de vie du produit.
Les vulnérabilités inscrites au catalogue KEV de la CISA sont signalées : exploitation active constatée. Les fiches indiquent aussi la probabilité d’exploitation (EPSS) et la fin de vie du produit. Les constats distinguent « Agir maintenant » et « Planifier la correction ». Les actions peuvent porter la mention « porte d’entrée habituelle des groupes de rançongiciel ».
Pour chaque CVE : avis des éditeurs, versions corrigées, probabilité d’exploitation, catalogue KEV et fin de vie.
Pour chaque vulnérabilité (CVE) : avis des éditeurs, versions corrigées, probabilité d’exploitation (EPSS), présence au catalogue KEV de la CISA et fin de vie du produit.
Les identifiants divulgués de vos domaines sont recherchés dans une base spécialisée. Leur détail n’est affiché qu’après preuve de contrôle du domaine.
Le détail des fuites d’un domaine n’est affiché qu’après la preuve que vous contrôlez ce domaine. Les domaines de messagerie publique et d’hébergement mutualisé sont exclus. Les résultats ne distinguent pas encore les comptes de votre personnel de ceux de vos clients.
Dès la collecte, les mots de passe trouvés sont remplacés par des attributs utiles à la correction (longueur, types de caractères, ressemblance à un mot de passe par défaut) et par une empreinte non réversible propre à votre organisation. Predictra n’utilise jamais un identifiant divulgué pour se connecter, ni même pour vérifier qu’il fonctionne.
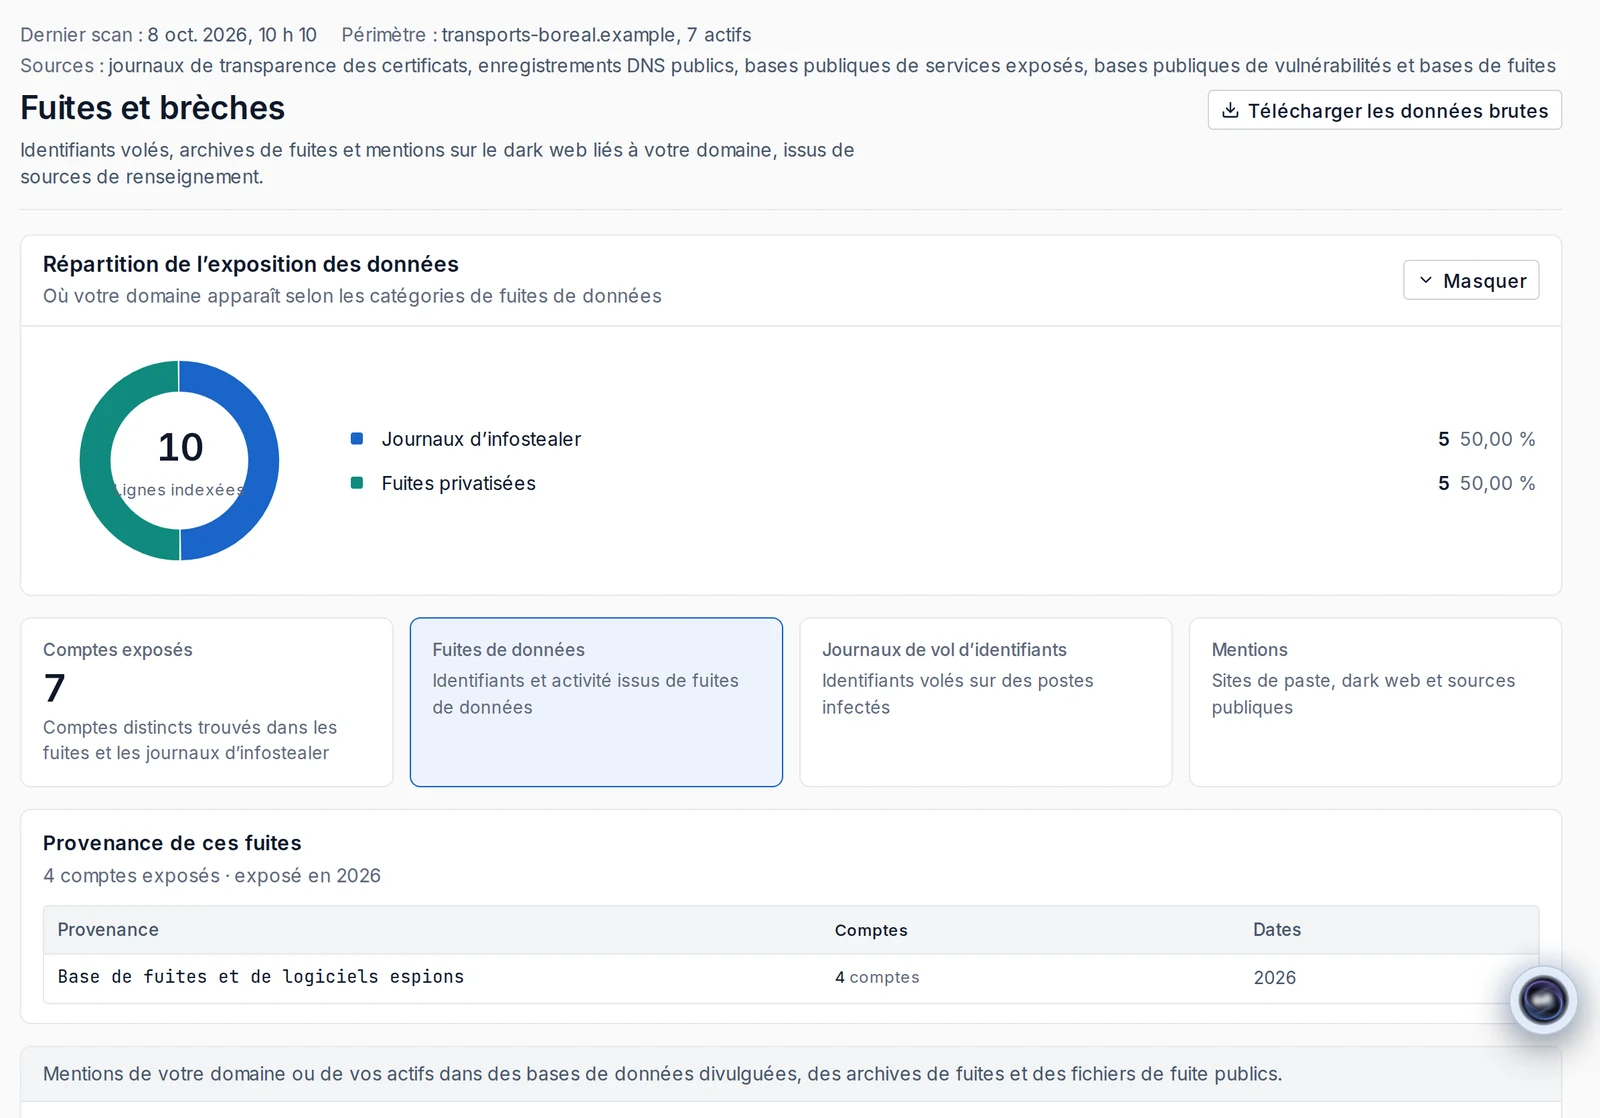
Recherche, pour vos domaines, des journaux de logiciels voleurs d’informations (infostealers) répertoriés par une base spécialisée.
Predictra recherche, pour vos domaines, les identifiants divulgués et les journaux de logiciels voleurs d’informations (infostealers) répertoriés par une base de données spécialisée dans les fuites.
Repérage des adresses professionnelles et des fonctions publiées sur le Web, pour un domaine dont vous avez prouvé le contrôle.
Repérage des adresses de courriel et des fonctions de votre personnel publiées sur le Web, à partir d’un service de repérage d’adresses professionnelles publiées, pour mesurer votre exposition à l’hameçonnage ciblé, pour un domaine dont vous avez prouvé le contrôle.
Predictra suit les menaces qui concernent votre organisation, à partir de sources publiques et de sources de renseignement spécialisées.
« D’après nos données, les incidents liés à des rançongiciels ont augmenté, en moyenne, de 26 % d’année en année depuis 2021. »
Il s’agit des incidents connus du Centre.
Source : Centre canadien pour la cybersécurité, Évaluation des cybermenaces nationales 2025-2026, publiée le 30 octobre 2024.
https://www.cyber.gc.ca/fr/orientation/evaluation-cybermenaces-nationales-2025-2026
Surveillance de vos noms, marques et domaines dans les pages .onion collectées.
Surveillance de vos mots-clés (noms, marques, domaines) dans des pages du Web caché (sites .onion) que notre robot d’exploration collecte. Seuls des sites du Web caché choisis par Predictra sont explorés.
Une alerte critique si une revendication correspond à l’un de vos domaines. Une revendication n’est pas une preuve d’intrusion.
Suivi des revendications publiées par les groupes de rançongiciels sur leurs sites de fuite, à partir de sources de renseignement sur les rançongiciels. Si un groupe de rançongiciels revendique une victime dont le domaine correspond à l’un des vôtres, vous recevez une alerte critique.
Aucun téléchargement de données volées : pour une revendication de rançongiciel, seules les métadonnées sont conservées. Une revendication n’est pas une preuve d’intrusion : un administrateur la confirme ou l’écarte. Une correspondance par le seul nom est présentée comme un cas à vérifier.
Des profils d’acteurs actifs dans votre secteur et votre pays, à partir de sources publiques.
Profils des acteurs de menace actifs dans votre secteur et votre pays, à partir de sources publiques : MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge), catalogue KEV de la CISA, EPSS, un référentiel communautaire des acteurs de menace, des sources de renseignement sur les rançongiciels et sur les infrastructures malveillantes, et des flux d’actualité.
Jusqu’à 500 variantes générées ; signalement de celles enregistrées et actives en DNS. Vous les classez.
Predictra génère les variantes de votre domaine utilisées pour le typosquattage (jusqu’à 500) et signale celles qui sont enregistrées et actives en DNS. Vous les classez : hameçonnage confirmé, faux positif ou légitime. Les variantes de domaine sont générées à l’ajout du domaine. Predictra signale les domaines ressemblants ; les démarches de retrait restent à votre charge.
Suivez leur exposition externe : posture passive calculée à partir de données publiques, votre criticité, score par fournisseur et principaux signaux.
Suivi de l’exposition externe de vos fournisseurs et sous-traitants : posture passive calculée à partir de données publiques, votre criticité, score par fournisseur, principaux signaux, profils rafraîchis chaque semaine, import d’une liste. Tests actifs seulement quand le fournisseur les autorise.
Pour un MSP : les fournisseurs des clients et ceux partagés entre plusieurs clients.
Selon votre profil, Predictra indique les lois et référentiels susceptibles de s’appliquer et rattache vos constats aux articles concernés. Conçu pour vous aider à documenter vos obligations.
Selon votre profil (pays, province, secteur, taille), Predictra indique les lois et référentiels susceptibles de s’appliquer : Loi sur la protection des renseignements personnels et les documents électroniques (LPRPDE), Loi 25 et autres lois provinciales, Règlement général sur la protection des données (RGPD), directive sur la sécurité des réseaux et de l’information (NIS 2), norme de gestion de la sécurité de l’information ISO/IEC 27001, cadre de cybersécurité NIST CSF 2.0 et norme de sécurité des données des cartes de paiement (PCI DSS). Il rattache vos constats techniques aux articles concernés.
ISO/IEC : Organisation internationale de normalisation et Commission électrotechnique internationale. CSF : Cybersecurity Framework. PCI DSS : Payment Card Industry Data Security Standard.
Il est conçu pour vous aider à documenter vos obligations. Pas d’avis juridique ni d’évaluation de conformité : l’applicabilité est déduite du profil que vous déclarez. Voir Loi 25 et LPRPDE : obligations des entreprises.
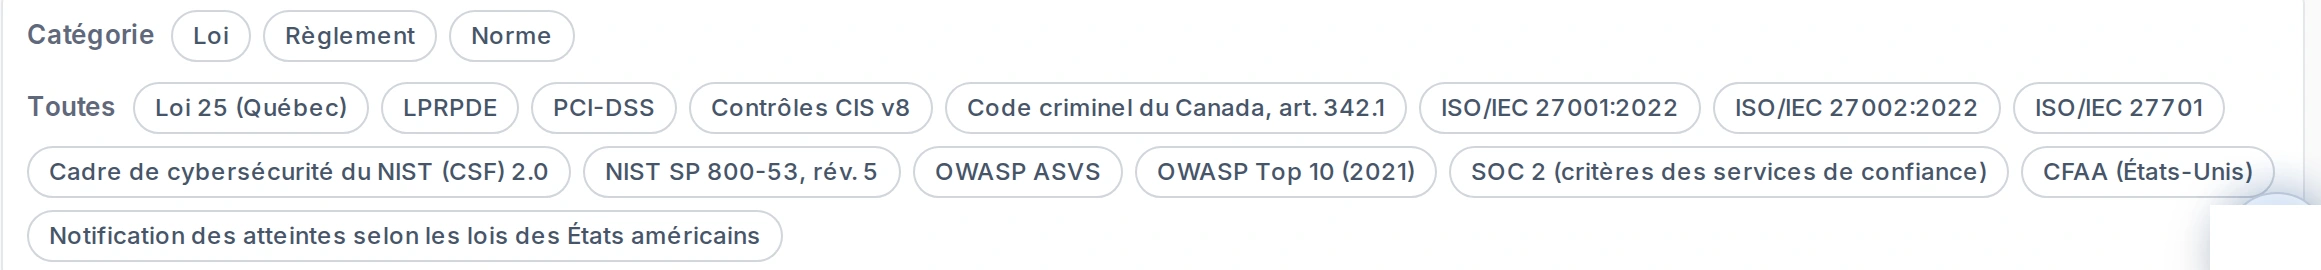
Predictra conserve chaque analyse et montre les écarts : nouveaux constats, corrections, réapparitions, gravité et actifs. Comparez aussi deux mois ou deux trimestres.
Predictra conserve l’historique de chaque analyse et montre ce qui a changé depuis la précédente : nouveaux constats, constats corrigés ou réapparus, gravité en hausse ou en baisse, actifs apparus ou disparus. La première analyse sert de référence. Comparez deux mois ou deux trimestres et suivez les tendances : constats ouverts par gravité, nouveaux, corrigés, et délai moyen de correction. L’historique des analyses est conservé 13 mois, pour comparer un mois au même mois de l’année précédente.
Un constat est fermé automatiquement quand une nouvelle analyse vérifie la cible et ne le retrouve plus. Il est rouvert s’il réapparaît. Un constat n’est jamais fermé à la suite d’une analyse incomplète. La veille quotidienne des vulnérabilités ne ferme jamais un constat.
Fréquences selon l’offre :
- Analyses de découverte planifiées : chaque mois, jusqu’à chaque semaine, ou jusqu’à chaque jour pour les clients d’un MSP. Pour ses clients, c’est le MSP qui règle la fréquence.
- Au rythme quotidien, les fuites d’identifiants sont rafraîchies une fois par semaine.
- Relances manuelles, dans la limite de l’offre : 1 ou 4 par mois selon l’offre, et 10 par client pour un MSP.
- Tests de vulnérabilités (N2) et test applicatif (N3) : seulement à votre demande.
Choisissez vos alertes et leur gravité, dans l’application et par courriel. Les constats deviennent des billets Jira ou GLPI selon le seuil que vous fixez.
Une alerte est émise quand une analyse révèle une vulnérabilité nouvelle, réapparue ou plus grave, ou quand la veille quotidienne trouve une nouvelle CVE. Une alerte par type de changement et par analyse, sans doublon, avec les nombres, le domaine et un lien. L’équipe de votre MSP la reçoit aussi.
Chaque personne choisit, pour l’application et pour le courriel, le seuil de gravité et les types d’alertes, ainsi que le rythme des courriels (immédiat, résumé quotidien ou hebdomadaire).
Envoi automatique des constats en billets Jira ou GLPI, sans doublon, avec un lien vers Predictra. Vous choisissez et configurez l’outil. Seuls les constats au-dessus du seuil de gravité que vous fixez deviennent des billets, dès la fin de l’analyse.
À la fin d’une analyse, pour les nouveaux constats de gravité élevée ou critique et pour les nouveaux identifiants divulgués liés à vos domaines.
Une synthèse générée à partir des faits de vos analyses, des nombres contrôlés et chaque phrase reliée à ses faits. Vérifiez-la avant d’agir.
Générée à partir d’un dossier de faits tirés de vos analyses, elle hiérarchise les constats, propose des décisions et énonce ses limites. Un propriétaire ou un administrateur la génère à la demande.
Les nombres sont insérés depuis les données de l’analyse. Un contrôle automatique rejette toute phrase dont un nombre, un hôte, une CVE ou une date ne correspond pas aux faits qu’elle cite. Chaque phrase et chaque bloc de la vue dirigeant renvoient aux faits d’analyse sur lesquels ils s’appuient. Le contrôle automatique des nombres porte sur les nombres et les références, pas sur la justesse du raisonnement.
Pour un MSP, une vue dirigeant par client.
Un sommaire de direction exportable en PDF (format de document portable).
Le sommaire de direction est exportable en PDF. La vue dirigeant s’imprime ou s’enregistre en PDF depuis le navigateur. L’export des données est disponible dans l’offre Professionnel.
L’assistant conversationnel répond à vos questions sur vos données Predictra. Il ne fait que lire, avec exactement vos droits.
Un assistant conversationnel répond à vos questions sur vos données Predictra. Il ne fait que lire, avec exactement vos droits. Les réponses de l’assistant sont générées automatiquement et peuvent contenir des erreurs.
Des rôles adaptés, des invitations sans mot de passe partagé, la double authentification par application et un journal d’accès consultable.
Propriétaire, Administrateur, Technique (analyse et opérations) et Dirigeant (vues de synthèse : vue dirigeant, plan d’action, rapports, tendances). Les membres sont invités par courriel et choisissent eux-mêmes leur mot de passe.
Par application (code à usage unique, avec 10 codes de récupération). Elle est offerte à tous les utilisateurs et obligatoire pour le personnel de Predictra. L’authentification unique (SSO, Single Sign-On) n’est pas offerte.
Un journal d’accès, consultable par le propriétaire et les administrateurs, enregistre les consultations de données sensibles ainsi que les sessions d’accès et les actions de l’équipe Predictra dans votre organisation. Pour consulter les données d’une organisation, le personnel de Predictra ouvre une session d’accès motivée et limitée dans le temps, inscrite à votre journal d’accès; seules les opérations d’administration (approbation, conformité, revue des faux positifs) se font hors session. Voir Sécurité et confiance.
Propriétaire, Administrateur, Technique et Dirigeant.
Chaque membre choisit lui-même son mot de passe.
Par application, offerte à tous les utilisateurs.
Consultations sensibles et sessions de l’équipe Predictra, consultables par le propriétaire et les administrateurs.
Un portefeuille de clients, un rapport chiffré par client, vos tarifs dans les plans, des alertes à votre équipe et un mandat signé avant toute analyse.
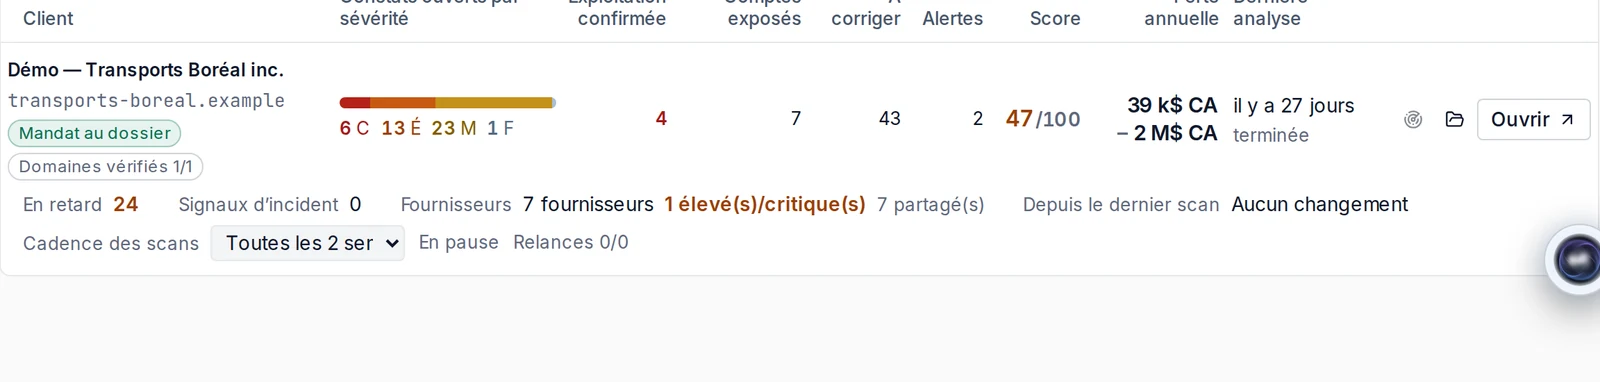
Pour les fournisseurs de services gérés (MSP) : console de portefeuille, rapport chiffré par client, fréquence d’analyse réglée client par client, alertes transmises à l’équipe du MSP et coûts de correction calculés selon ses propres tarifs. La console permet aussi de voir les vulnérabilités de tous les clients. Pour un MSP, une vue dirigeant par client.
Un client n’est analysé qu’après le téléversement de son mandat signé, la vérification d’un de ses domaines et votre acceptation. Les conditions des niveaux d’analyse active restent applicables.
Analyses de découverte planifiées : jusqu’à chaque jour pour les clients d’un MSP. Pour ses clients, c’est le MSP qui règle la fréquence. Au rythme quotidien, les fuites d’identifiants sont rafraîchies une fois par semaine. Relances manuelles, dans la limite de l’offre : 10 par client pour un MSP. Tests de vulnérabilités (N2) et test applicatif (N3) : seulement à votre demande.
Predictra n’annonce pas d’attaque. Il estime ce que votre exposition actuelle peut coûter. Les analyses, les sources et les textes générés ont des limites.
L’interface est offerte en français et en anglais, y compris les courriels, le rapport PDF et les billets. Quelques avis (suppression, export) restent en anglais, de même que les données techniques des outils et des bases publiques, comme les descriptions de vulnérabilités de la base NVD.
Une partie de nos sous-traitants et fournisseurs de données traitent des données hors du Québec et hors du Canada, notamment aux États-Unis. Leurs catégories, avec le lieu de traitement, sont publiées dans notre politique de confidentialité.
Un bilan passif de votre domaine, un aperçu à l’écran et un rapport en nombres par courriel. Ou une présentation de la plateforme.